Rumah Sakit Didorong Perkuat Pelindungan Data Pasien melalui ROPA dan DPIA
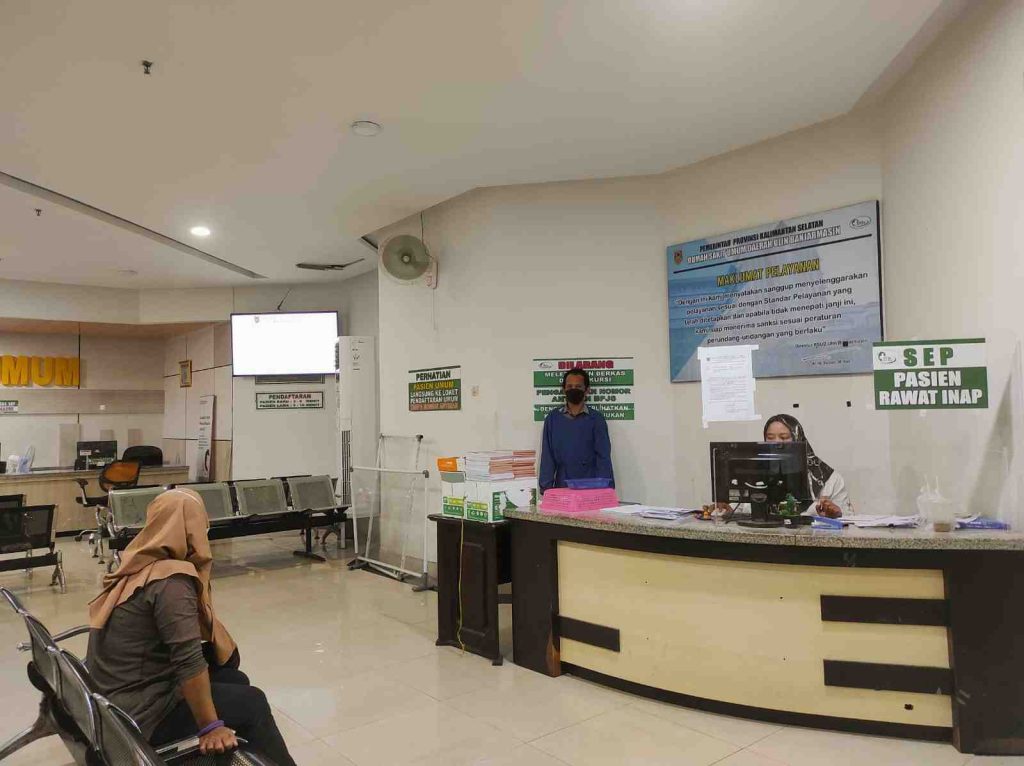
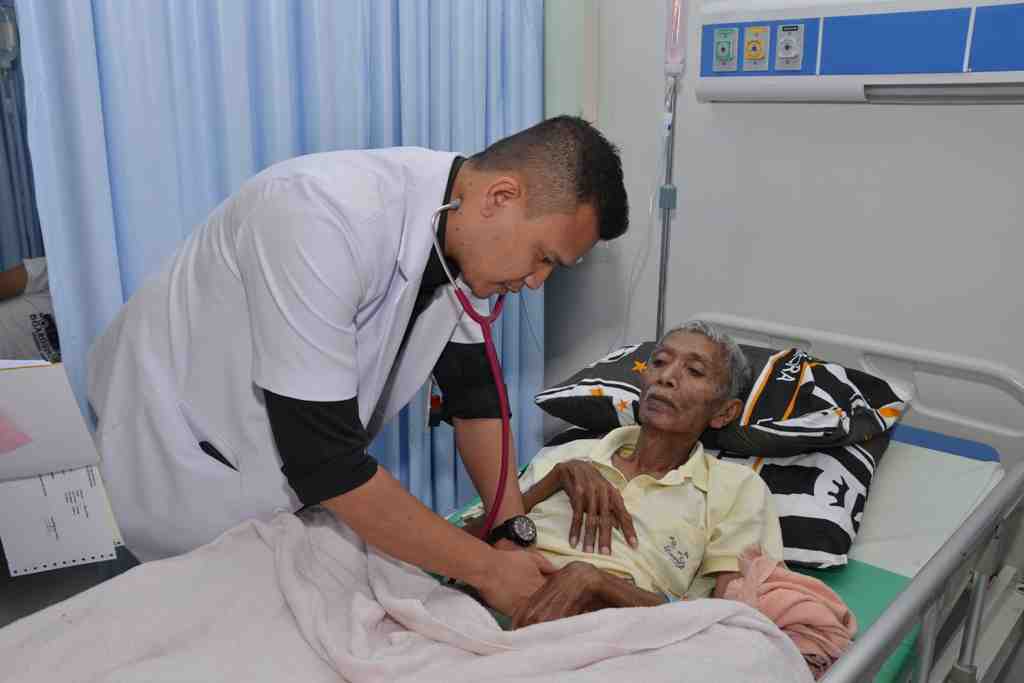
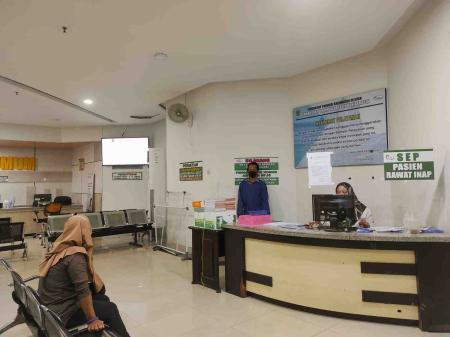
Ilustrasi pelayanan rumah sakit. (Dokumentasi Infopublik/foto Sukma)
Ilustrasi pelayanan rumah sakit. (Dokumentasi Infopublik/foto Sukma)
Jakarta, InfoPublik – Badan Siber dan Sandi Negara (BSSN) mendorong rumah sakit dan fasilitas pelayanan kesehatan memperkuat pelindungan data pribadi pasien melalui penerapan Record of Processing Activities (ROPA) dan Data Protection Impact Assessment (DPIA).
Kedua instrumen tersebut diperlukan untuk mendokumentasikan aktivitas pemrosesan data pribadi serta menilai risiko terhadap hak dan privasi pasien di tengah percepatan transformasi digital sektor kesehatan.
Direktur Keamanan Siber dan Sandi Pembangunan Manusia BSSN, Lukman Nul Hakim, mengatakan digitalisasi layanan kesehatan melalui rekam medis elektronik, sistem informasi manajemen rumah sakit (SIMRS), telemedicine, serta integrasi dengan SATUSEHAT telah meningkatkan efisiensi dan kualitas pelayanan.
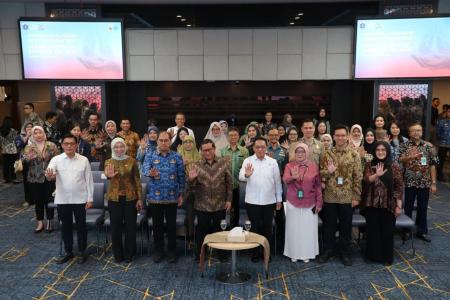
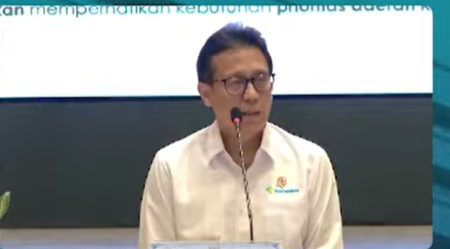
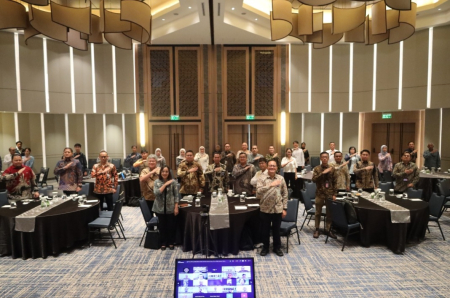
Namun, lanjutnya, pemanfaatan teknologi tersebut juga memperbesar tanggung jawab fasilitas kesehatan dalam menjaga keamanan data pasien. “Transformasi digital di sektor kesehatan sudah berlangsung dan tidak bisa mundur lagi. Mau tidak mau, rumah sakit harus melaksanakan transformasi digital. Namun, di balik manfaat teknologi informasi, terdapat tanggung jawab besar dalam menjaga keamanan dan pelindungan data,” ujar Lukman dalam workshop penyusunan ROPA dan DPIA sektor kesehatan, di Jakarta, Jumat (13/11/2026).
Ia menjelaskan, berdasarkan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, data kesehatan termasuk data pribadi yang bersifat spesifik. Oleh karena itu, pelindungan data pasien tidak cukup hanya mengandalkan perangkat teknologi informasi, tetapi juga memerlukan tata kelola yang mampu memetakan seluruh proses pemrosesan data dan menilai risikonya.
Menurut Lukman, data pasien tersebar dalam berbagai proses layanan, mulai dari pendaftaran, rekam medis elektronik, instalasi gawat darurat, rawat jalan, tindakan medis, laboratorium, radiologi, farmasi, klaim, penelitian, telemedicine, hingga pertukaran data antarsistem.
Namun, pemetaan tujuan dan dasar pemrosesan, kategori data, masa penyimpanan, penerimaan data dari vendor, serta aliran data lintas sistem kerap belum terdokumentasi dalam satu inventaris yang terpelihara.
“Risiko kebocoran, akses berlebihan, salah kirim, penyalahgunaan akun, ransomware, kehilangan data, dan pemanfaatan data di luar tujuan dapat berdampak pada privasi pasien, keselamatan, kesinambungan layanan, serta kepercayaan publik,” jelasnya.
Lukman menegaskan, pelindungan data pribadi bukan hanya menjadi tanggung jawab unit teknologi informasi. Aktivitas dan keputusan di bidang pelayanan klinis, rekam medis, sumber daya manusia, pengadaan, hukum, penelitian, serta manajemen rumah sakit juga turut menentukan bagaimana data pribadi diproses.
Dalam penerapannya, ROPA berfungsi sebagai instrumen inventarisasi dan dokumentasi aktivitas pemrosesan data pribadi. Sementara itu, DPIA digunakan untuk menilai dampak dan mengelola risiko terhadap hak serta privasi subjek data, terutama pada kegiatan pemrosesan berisiko tinggi. “Keduanya harus dikelola lintas fungsi dan menjadi bagian dari tata kelola klinis, manajemen risiko, keamanan informasi, serta kepatuhan rumah sakit,” kata Lukman.
Sebagai bagian dari upaya memperkuat pemahaman sektor kesehatan, BSSN telah menyelenggarakan asistensi dan workshop pelindungan data pribadi di Rumah Sakit Cipto Mangunkusumo pada Agustus 2026.
Kegiatan tersebut memberikan pemahaman mengenai kerangka regulasi pelindungan data pribadi, kewajiban fasilitas pelayanan kesehatan, serta berbagai instrumen pendukung penerapannya. Workshop kali ini secara khusus membahas ROPA dan DPIA, termasuk tata cara penyusunannya.
Melalui kegiatan tersebut, BSSN berharap fasilitas pelayanan kesehatan dapat meningkatkan kapasitas dalam menerapkan tata kelola data yang aman dan terpercaya, sekaligus mendukung keselamatan pasien serta menjaga kepercayaan masyarakat.