Jakarta, InfoPublik - Terungkapnya dugaan penyadapan ilegal terhadap Presiden Prabowo Subianto dan sejumlah tokoh sepanjang 2025 hingga 2026 bukan sekadar persoalan keamanan siber. Ini soal tata kelola intelijen, penegakan hukum, dan perlindungan hak privasi warga negara.
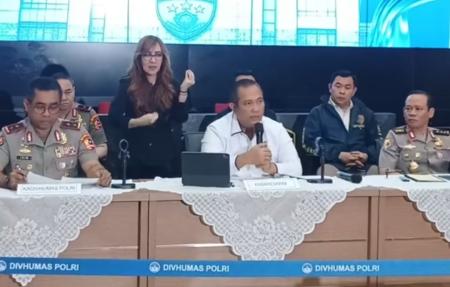
Menurut keterangan Bareskrim Polri pada 3 November 2026, sejumlah nomor telepon diduga dimasukkan ke server Lawful Interception Management System (LIMS) tanpa verifikasi dan tanpa dasar penyelidikan atau penyidikan yang sah. Pada Oktober 2026, diduga ada perintah menghapus file hasil penyadapan untuk menghilangkan jejak. Persoalan terbesar dalam teknologi pengawasan tidak terletak pada kecanggihan perangkatnya, melainkan pada bagaimana kewenangan mengoperasikan perangkat itu diberikan, dikendalikan, dan diawasi.
LIMS adalah platform yang menghubungkan kebutuhan penyadapan aparat dengan infrastruktur operator telekomunikasi. Sistem ini meneruskan instruksi intersepsi ke jaringan operator, lalu menyalin komunikasi target ke pusat pemantauan yang berwenang. Informasi yang bisa diperoleh mencakup isi komunikasi seperti percakapan telepon, serta metadata seperti nomor lawan bicara, waktu, durasi, dan pola komunikasi.
Kemampuan membaca isi komunikasi tetap bergantung pada jenis layanan dan enkripsi yang dipakai. Komunikasi dengan enkripsi end-to-end tidak otomatis terbaca hanya karena intersepsi dilakukan di jaringan operator. Karena itu, LIMS berbeda dari Pegasus atau Predator yang bekerja dengan menginfeksi perangkat target.
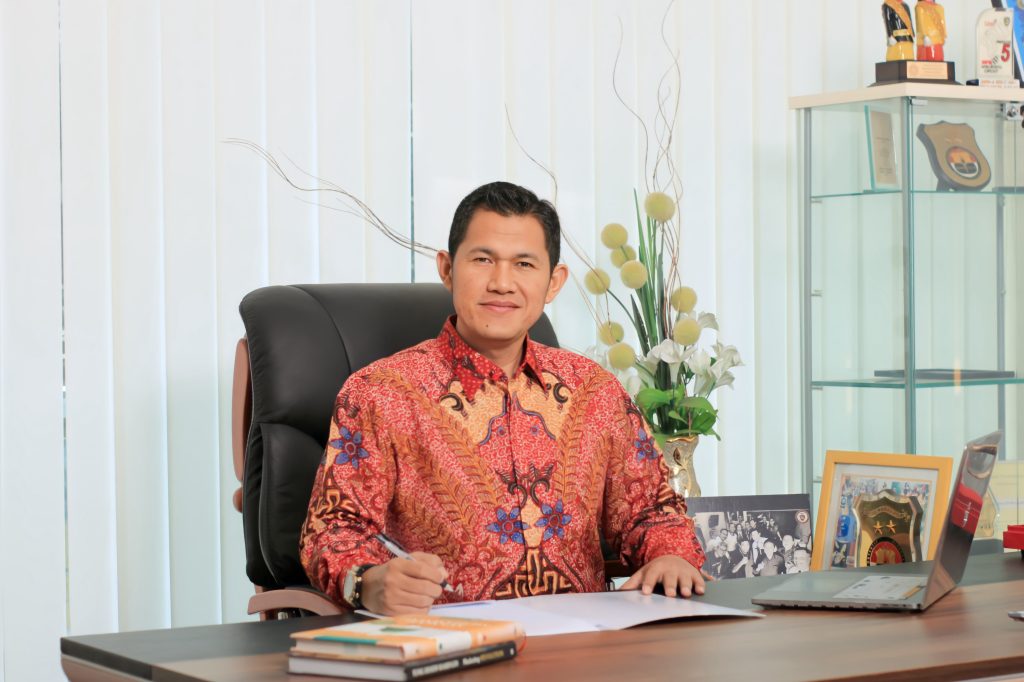
Chairman Lembaga Riset Keamanan Siber Indonesia (CISSReC), Dr. Pratama Persadha, pada Rabu (4/11/2026) menjelaskan bahwa dari sisi keamanan siber, kasus ini memperlihatkan kelemahan pada kontrol akses, otorisasi, dan pengawasan internal. "Memasukkan nomor ke dalam LIMS seharusnya tidak bisa dilakukan sembarang pengguna. Ada beberapa titik yang perlu diperiksa penyidik," kata Pratama.
Pertama, lanjut Pratama, pengendalian hak akses yang lemah. Jika satu pejabat bisa memasukkan target, menyetujui permintaan, menjalankan penyadapan, sekaligus mengelola hasilnya, risiko penyalahgunaan kewenangan terbuka lebar. Fungsi-fungsi itu seharusnya dipisah.
Kedua, verifikasi berlapis tidak berjalan. Setiap target wajib punya dasar hukum, dokumen permohonan, identitas perkara, dan persetujuan pejabat berwenang. Ketika proses ini hanya mengandalkan instruksi internal, sistem rentan disalahgunakan orang yang punya jabatan dan akses.
Ketiga, audit trail lemah. Penambahan nomor, perubahan konfigurasi, pengaktifan penyadapan, pengambilan hasil, sampai penghapusan data harus tercatat otomatis dan tidak bisa diubah operator.
Keempat, tidak ada pengawasan independen berkala. Aktivitas penyadapan sepanjang 2025 hingga 2026 semestinya memunculkan anomali jika pengawasan berjalan. "Dugaan penghapusan file hasil penyadapan pada Oktober 2026 membuat persoalan ini naik level. Jika benar dilakukan untuk menghilangkan bukti, yang dipertaruhkan bukan lagi hanya kewenangan penyadapan, tetapi integritas bukti elektronik," ujar Pratama.
Dalam sistem yang baik, tambahnya, penghapusan data dari sistem utama tidak boleh menghapus seluruh jejak. Salinan log harus tersimpan di infrastruktur terpisah yang tidak bisa diakses administrator sistem utama. Dugaan penghapusan itu justru harus jadi pintu masuk audit menyeluruh: log server, aktivitas akun administrator, konfigurasi jaringan, dan rekaman komunikasi antara LIMS dan operator telekomunikasi.
"Poin yang jarang disorot adalah pengamanan komunikasi Presiden sendiri. Presiden memegang informasi paling sensitif dalam negara, mulai dari kebijakan ekonomi, posisi diplomasi, sampai keputusan keamanan. Kebocoran percakapan seorang Presiden bukan hanya soal privasi pribadi, tetapi bisa menggeser posisi tawar Indonesia dalam negosiasi dan membahayakan keselamatan negara. Karena itu, komunikasi Presiden dan jajaran tertinggi perlu mendapat lapisan pengamanan tersendiri. Perangkat yang dipakai harus melalui pemeriksaan rutin, jalur komunikasi mesti diverifikasi, dan akses terhadap ruang serta perangkat rapat dibatasi ketat. Pengamanan ini harus dijalankan oleh unit yang tidak berada di bawah kendali pihak yang menjadi objek pengawasan," tuturnya.
Audit Menyeluruh
Pratama menegaskan, langkah awal yang mendesak adalah audit menyeluruh terhadap seluruh peralatan penyadap yang dimiliki institusi berwenang di Indonesia. Bukan hanya Polri, tetapi juga institusi lain yang punya kewenangan intersepsi. Audit itu harus memetakan jenis perangkat, siapa yang memegang kewenangan operasional, bagaimana target dimasukkan, siapa yang bisa menyetujui, dan apakah semua aktivitas tercatat pada log yang tidak bisa dimodifikasi. Audit juga harus mencocokkan setiap penyadapan yang pernah berjalan dengan dasar hukum dan berkas perkaranya. Pengawasan tidak boleh diserahkan kepada institusi yang menjalankan penyadapan itu sendiri.
Menurutnya, pengamanan LIMS tidak cukup mengandalkan aturan tertulis atau integritas pejabat. Perlu sistem yang menggabungkan kontrol hukum, administratif, teknis, dan audit independen.
Pertama, persetujuan berlapis. Setiap permintaan penyadapan wajib disertai dasar hukum, dokumen perkara, tujuan, identitas target, dan batas waktu. Tidak boleh ada satu orang yang mengajukan, menyetujui, dan melaksanakan sekaligus.
Kedua, prinsip separation of duties dan least privilege. Administrator sistem tidak boleh otomatis punya kewenangan menentukan target atau menghapus rekaman operasional.
Ketiga, immutable audit log pada server terpisah dengan perlindungan tamper-evident. Keempat, audit berkala dan audit mendadak oleh unit yang independen dari pengelola operasional LIMS.
Kelima, deteksi anomali otomatis. Nomor tanpa dokumen pendukung, persetujuan tidak lengkap, aktivitas di luar periode kewenangan, atau penghapusan data di luar prosedur harus memicu peringatan dan menghentikan proses sampai terverifikasi. Keenam, pengawasan eksternal yang efektif, dengan tetap menjaga kerahasiaan operasi penegakan hukum.
Pada kasus ini belum ada informasi teknis terbuka yang cukup untuk memastikan perangkat dan metode intersepsi yang dipakai. Menyimpulkan penyadapan dilakukan dengan spyware tertentu adalah lompatan yang tidak berdasar. Yang sudah jelas, teknologi yang dirancang mendukung penegakan hukum bisa berubah jadi alat penyalahgunaan kekuasaan ketika pengawasannya lemah.
Pratama kembali menegaskan, ancaman tidak selalu datang dari peretas luar. Ancaman juga muncul dari dalam organisasi, dari orang yang punya legitimasi dan kewenangan atas sistem. Inilah yang disebut insider threat. Keamanan LIMS tidak cukup diukur dari ketahanannya menghadapi serangan luar, tetapi juga dari kemampuannya mencegah penyalahgunaan oleh administrator, operator, dan pejabat tertinggi.
"Satu prinsip yang harus dipegang: semakin besar kewenangan seseorang mengawasi komunikasi masyarakat, semakin kuat pengawasan yang harus diberlakukan terhadap orang itu. Dalam negara hukum, kewenangan penyadapan bukan hak istimewa tanpa batas. Kewenangan itu harus selalu bisa dipertanggungjawabkan secara hukum, administratif, dan teknis," pungkasnya.