Jakarta, InfoPublik – Pengguna aplikasi digital dan pengelola sistem elektronik diimbau meningkatkan kewaspadaan terhadap ancaman serangan siber dan peretasan akun menyusul gangguan layanan Microsoft 365 yang terjadi secara global. Gangguan tersebut berpotensi dimanfaatkan pelaku kejahatan siber untuk melancarkan phishing, mencuri kredensial pengguna, hingga memperoleh akses tidak sah terhadap data dan sistem organisasi.
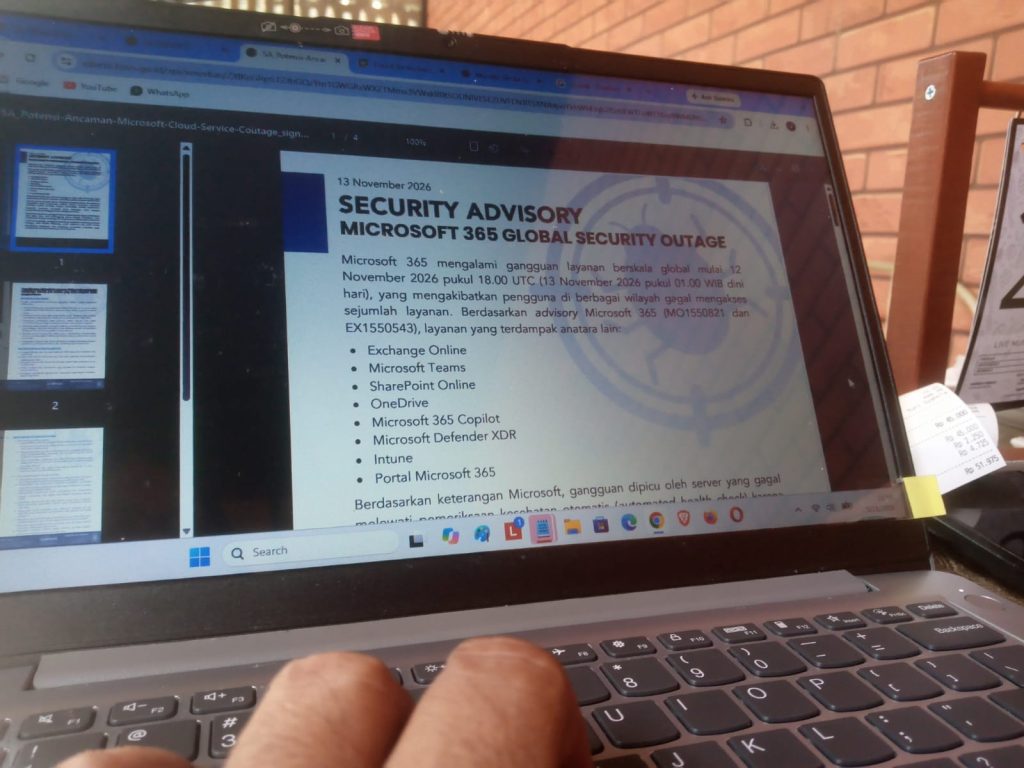
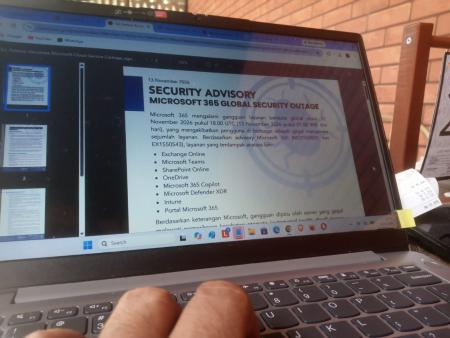
Dalam Security Advisory ID-SIRTII/CC (Indonesia Security Incident Response Team on Internet Infrastructure / Coordination Center) yang diterima pada Jumat (13/11/2026) disebutkan bahwa gangguan Microsoft 365 mulai terjadi pada Kamis (12/11/2026) pukul 18.00 UTC atau Jumat (13/11/2026) pukul 01.00 WIB.
Insiden tersebut menyebabkan pengguna di berbagai wilayah mengalami kesulitan mengakses sejumlah layanan, mulai dari Exchange Online, Microsoft Teams, SharePoint Online, OneDrive, Microsoft 365 Copilot, Microsoft Defender XDR, Intune, hingga portal Microsoft 365.
Berdasarkan advisory Microsoft 365 dengan nomor MO1550821 dan EX1550543, gangguan dipicu oleh kegagalan server melewati pemeriksaan kesehatan otomatis (automated health check) akibat salah satu proses inti pada server mengalami kelebihan beban.
Microsoft menyatakan tidak menemukan indikasi aktivitas berbahaya sebagai penyebab gangguan tersebut. Proses pemulihan dilakukan secara bertahap melalui validasi metode pemeriksaan kesehatan alternatif, pengaktifan ulang server terdampak, serta peninjauan terhadap kemungkinan pengembalian perubahan konfigurasi terbaru.
Meski gangguan tersebut disebabkan persoalan teknis, situasi ini tetap menghadirkan risiko keamanan digital. Pelaku kejahatan siber berpotensi memanfaatkan kondisi ketika pengguna kesulitan mengakses layanan untuk melancarkan serangan dengan menyamar sebagai Microsoft maupun tim teknologi informasi (TI) internal.
Ketika layanan email dan kolaborasi terganggu, pengguna cenderung mencari informasi mengenai pemulihan akses. Kondisi tersebut dapat membuat pengguna lebih mudah terperdaya oleh pesan yang meminta mereka mengeklik tautan, memasukkan informasi akun, atau menyetujui permintaan autentikasi dengan dalih pemulihan layanan.
Salah satu ancaman yang perlu diwaspadai adalah serangan phishing melalui email yang mengatasnamakan Microsoft atau tim TI. Pelaku dapat mengirimkan pesan berisi permintaan verifikasi akun, pengaturan ulang kata sandi, maupun pemulihan akses yang disertai tautan palsu.
Selain itu, pelaku dapat membuat halaman login tiruan yang menyerupai portal Microsoft 365, Outlook, atau halaman informasi status layanan. Halaman tersebut dirancang untuk mencuri kredensial pengguna, termasuk kode autentikasi multifaktor atau multi-factor authentication (MFA).
Ancaman peretasan akun juga dapat dilakukan melalui metode MFA fatigue, yakni mengirimkan permintaan persetujuan autentikasi secara berulang agar pengguna akhirnya menyetujui permintaan yang tidak mereka lakukan. Modus lainnya berupa ajakan mendaftarkan ulang perangkat autentikasi dengan alasan gangguan layanan.
Pelaku juga berpotensi menggunakan metode rekayasa sosial melalui telepon (vishing) maupun pesan singkat (smishing). Dalam modus tersebut, pelaku berpura-pura menjadi petugas layanan bantuan (help desk) Microsoft untuk membujuk korban menyerahkan kredensial atau memasang aplikasi akses jarak jauh.
Ancaman lain yang perlu diantisipasi adalah Business Email Compromise (BEC). Pelaku dapat memanfaatkan keterlambatan pengiriman email akibat gangguan layanan untuk menyisipkan instruksi pembayaran atau perubahan data transaksi yang bersifat mendesak.
Tidak hanya pencurian akun, pelaku juga dapat menyebarkan perangkat lunak berbahaya (malware) melalui lampiran dan tautan yang dikemas sebagai panduan pemulihan layanan, pembaruan Outlook, atau aplikasi pengganti sementara.
Apabila berhasil dilakukan, serangan tersebut dapat mengakibatkan pengambilalihan akun (account takeover), akses tidak sah terhadap email dan dokumen organisasi yang tersimpan di layanan cloud, hingga pencurian informasi penting. Risiko lainnya mencakup kerugian finansial akibat manipulasi transaksi, infeksi malware atau ransomware, serta terganggunya operasional organisasi.
Penguatan Perlindungan Akun dan Aplikasi Digital
Untuk mengantisipasi berbagai ancaman tersebut, pengguna dan pegawai diminta tidak mudah mempercayai pesan maupun tautan yang mengatasnamakan penyedia layanan digital. Informasi mengenai gangguan Microsoft 365 harus diverifikasi melalui kanal resmi Microsoft, yaitu status.cloud.microsoft, atau pengumuman resmi dari tim TI internal.
Pengguna juga diimbau menghindari mengeklik tautan maupun membuka lampiran dari pesan tidak terduga. Apabila hendak mengakses layanan, pengguna sebaiknya mengetikkan langsung alamat portal resmi melalui peramban.
Perlindungan informasi akun menjadi hal penting dalam mencegah pengambilalihan akses. Pengguna tidak boleh memasukkan kredensial maupun kode MFA pada halaman yang dibuka melalui tautan email. Permintaan persetujuan autentikasi yang tidak dikenali juga harus ditolak.
Apabila menerima email atau pesan mencurigakan, pengguna diminta segera melaporkannya kepada tim TI atau petugas keamanan agar dapat diperiksa sebelum ditindaklanjuti.
Sementara itu, pengelola sistem elektronik dan administrator perlu memperkuat pertahanan digital organisasi melalui penerapan autentikasi multifaktor, terutama metode yang tahan terhadap phishing (phishing-resistant), seperti FIDO2 atau passkey.
Pengelola juga perlu memperketat sistem penyaringan email untuk mengantisipasi phishing dan pemalsuan identitas pengirim (email spoofing). Upaya tersebut dilakukan dengan memastikan penerapan Sender Policy Framework (SPF), DomainKeys Identified Mail (DKIM), dan Domain-based Message Authentication, Reporting and Conformance (DMARC) berjalan dengan benar.
Langkah perlindungan lainnya mencakup pemblokiran domain dan URL mencurigakan yang meniru identitas Microsoft serta pemantauan terhadap pendaftaran domain yang menyerupai identitas organisasi.
Untuk mendeteksi potensi pembobolan akun, administrator perlu memantau log autentikasi secara berkala. Pemantauan tersebut bertujuan mengidentifikasi aktivitas login yang tidak wajar, peningkatan kegagalan login, serta permintaan persetujuan MFA yang mencurigakan.
Jika ditemukan indikasi akun telah disusupi atau dikompromikan, administrator perlu segera mengatur ulang kredensial serta mencabut sesi dan token akses terkait. Organisasi juga harus memiliki prosedur respons insiden phishing, termasuk langkah penahanan ancaman (containment) dan pemulihan akun.
Selain memperkuat perlindungan akun, organisasi perlu menyiapkan saluran komunikasi dan kolaborasi alternatif di luar ekosistem layanan yang terdampak. Langkah ini diperlukan agar koordinasi dan aktivitas operasional tetap berjalan ketika terjadi gangguan layanan digital.
Gangguan Microsoft 365 tersebut menjadi pengingat bahwa keamanan aplikasi digital tidak hanya bergantung pada keandalan infrastruktur penyedia layanan, tetapi juga pada kesiapan pengguna dan pengelola sistem dalam mengantisipasi ancaman siber. Kewaspadaan terhadap tautan mencurigakan, perlindungan kredensial, penguatan autentikasi, serta pemantauan aktivitas akun menjadi bagian penting untuk mencegah peretasan dan penyalahgunaan data digital.